Arquitectura Blockchain: Fundamentos, Consenso, Escalabilidad y Riesgos
Análisis técnico completo de la arquitectura Blockchain por capas: red P2P, mecanismos de consenso (PoW, PoS, BFT), anatomía de un bloque, flujo de transacciones, sharding, rollups, sidechains y riesgos críticos como el ataque del 51% y el MEV.
La promesa que cambió el diseño de sistemas distribuidos
En 2008, un autor bajo el seudónimo Satoshi Nakamoto publicó nueve páginas que resolvían un problema de décadas en ciencias de la computación: cómo lograr que dos partes que no se conocen ni se confían puedan acordar un estado compartido sin necesidad de un árbitro central. La solución era elegante y disruptiva a la vez. No inventó la criptografía, ni las redes P2P, ni las estructuras de datos encadenadas. Lo que hizo fue combinarlas en un protocolo que produce confianza a partir de incentivos económicos y verificación matemática.
Esa combinación se llama Blockchain. Y aunque su caso de uso original fue una moneda digital, lo que realmente entregó fue un paradigma de arquitectura con implicaciones que aún estamos absorbiendo: desde la identidad digital soberana hasta los contratos que se ejecutan solos, desde los mercados financieros sin intermediarios hasta la trazabilidad de cadenas de suministro en tiempo real.
Este artículo descompone esa arquitectura con la precisión que merece: sus fundamentos formales, su estructura por capas, sus mecanismos de consenso, la anatomía interna de un bloque, las variantes públicas y privadas, las técnicas de escalado y los riesgos que todo arquitecto debe anticipar.
Definición formal y principios de diseño
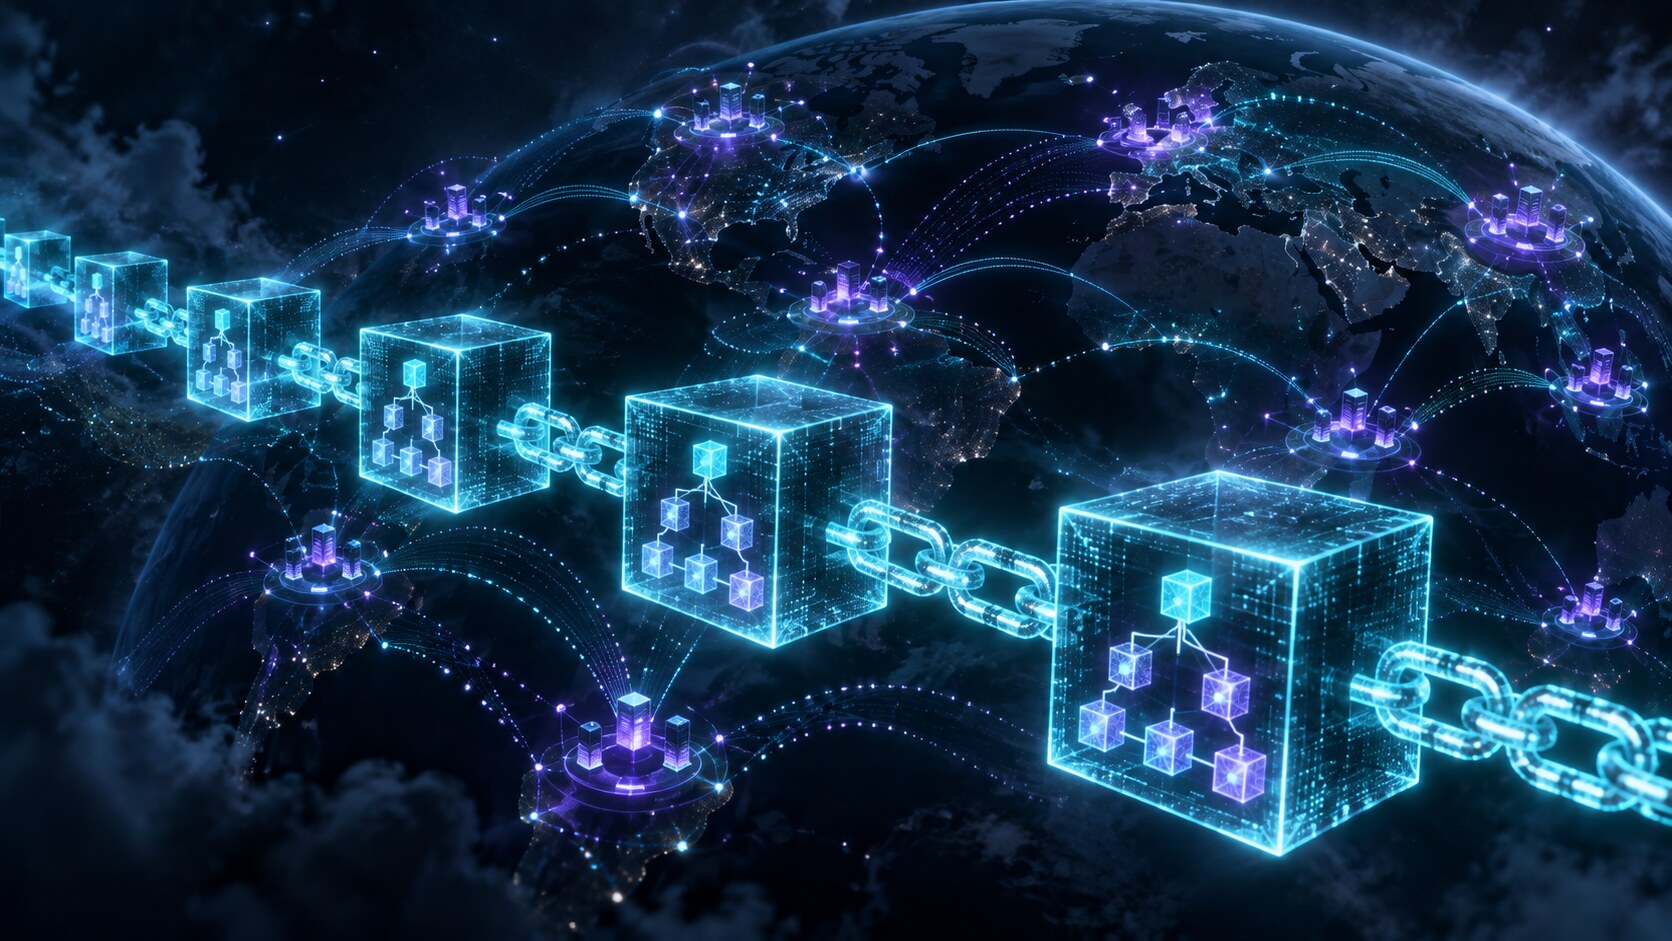
Un Blockchain es un registro distribuido de transacciones (Distributed Ledger) estructurado como una lista enlazada de bloques, donde cada bloque contiene un conjunto de transacciones, metadatos de control y el hash criptográfico del bloque anterior, formando una cadena cronológicamente ordenada y computacionalmente costosa de alterar.
Tres principios arquitectónicos lo distinguen de un sistema distribuido convencional.
Inmutabilidad. Modificar un bloque histórico requiere recalcular su hash y el de todos los bloques que le siguen, y luego superar la capacidad computacional del resto de la red para que esa versión alterada sea aceptada. El costo energético o económico de esa operación es la garantía de integridad: no hay candado lógico que prohíba la escritura, sino un disuasivo físico o financiero que la hace impráctica.
Consenso distribuido. En ausencia de una autoridad central, los nodos de la red deben acordar, de forma coordinada y sin coordinador, cuál es la versión válida del registro. El mecanismo de consenso es el corazón del diseño: define quién puede proponer bloques, cómo se validan y bajo qué condiciones se acepta una versión como definitiva.
Descentralización. Ningún nodo único controla el historial ni puede censurarlo unilateralmente. La resiliencia emerge de la redundancia: miles de copias idénticas del registro, en manos de participantes independientes, hacen que la interrupción de cualquier subconjunto de ellas no afecte al sistema.
Arquitectura por capas
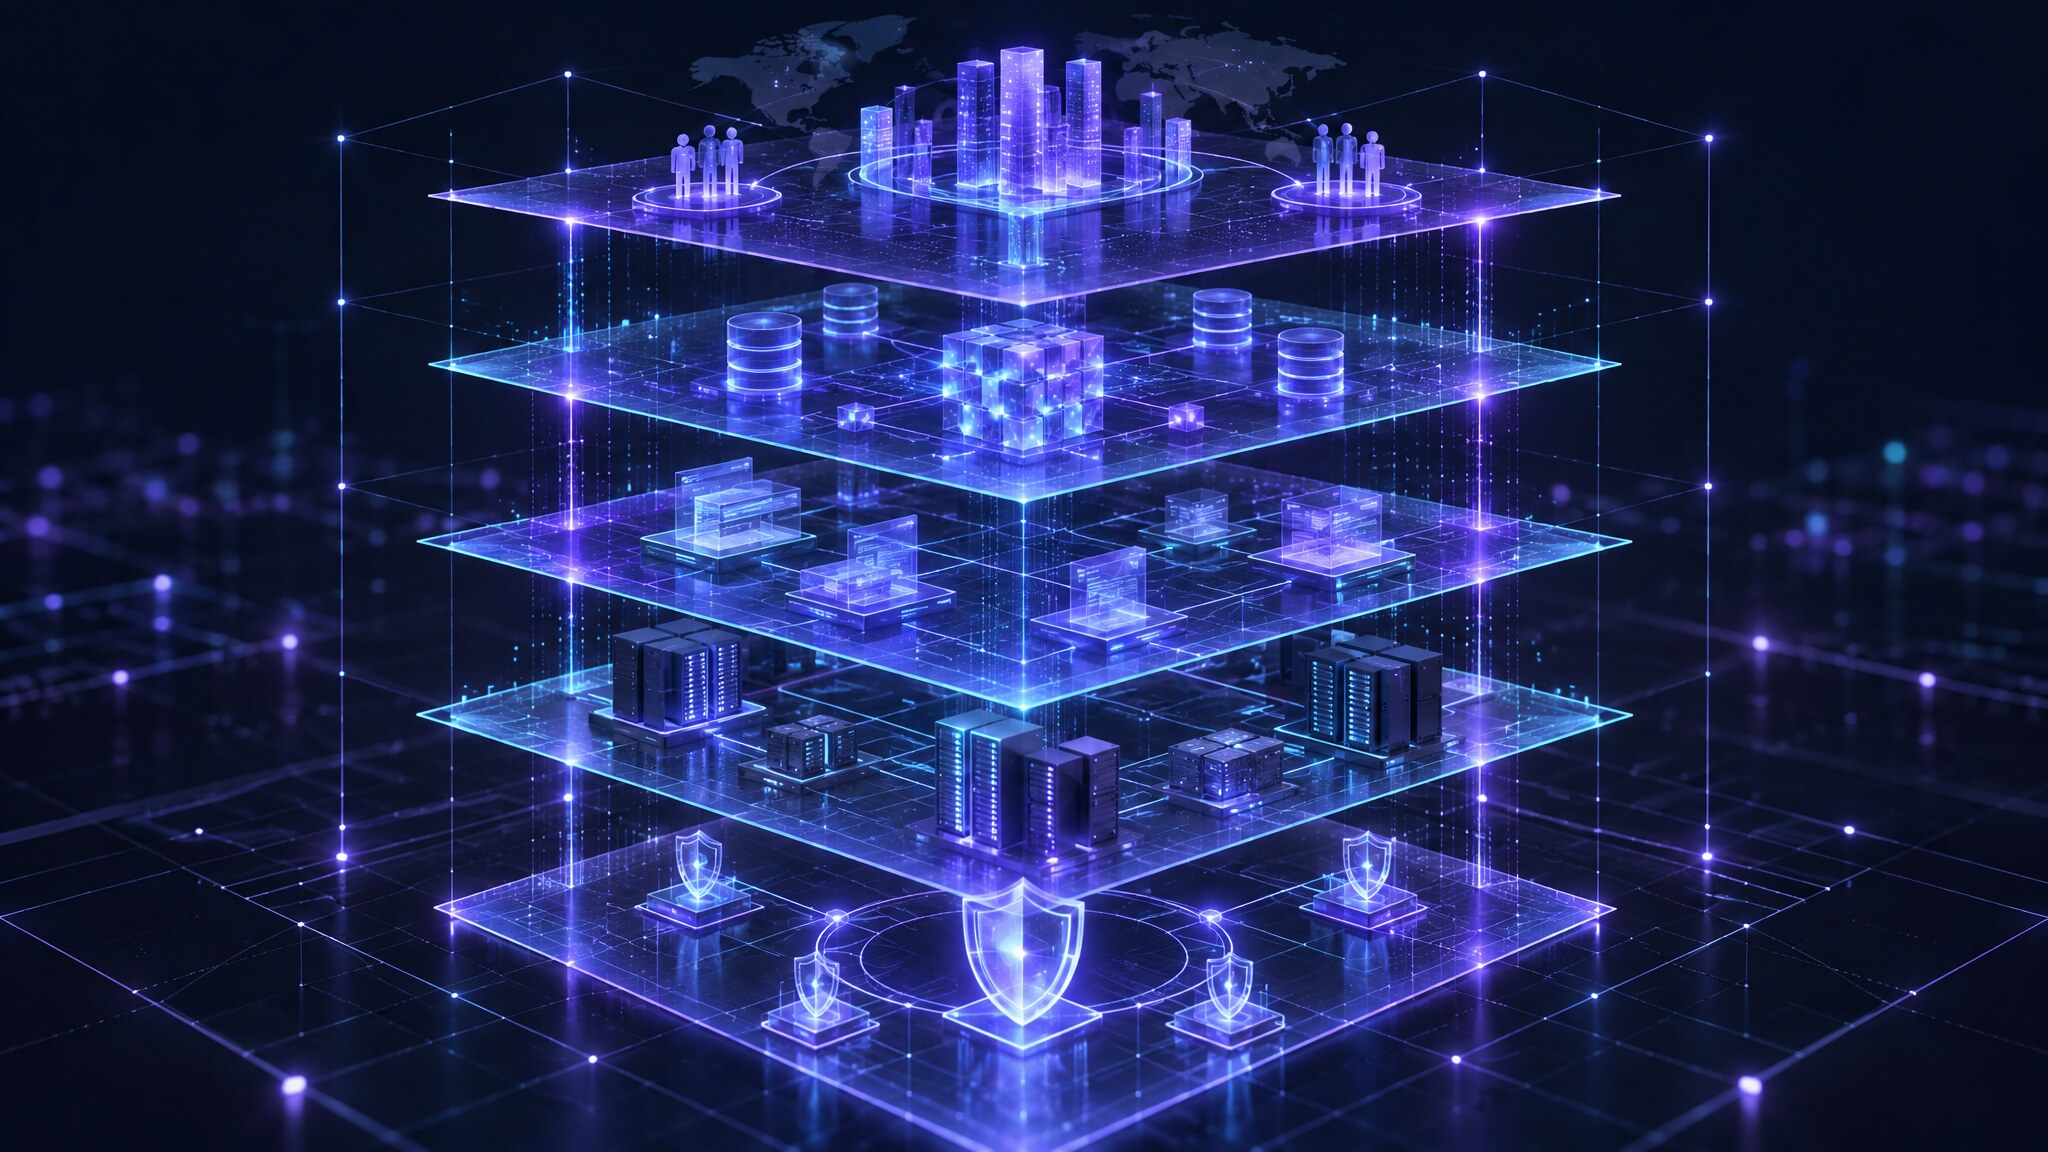
Un Blockchain moderno no es una tecnología monolítica. Es un sistema construido en capas con responsabilidades bien delimitadas, donde cada una depende de la inferior y sirve a la superior.
Capa de red P2P
La capa más baja es la infraestructura de comunicaciones: una red peer-to-peer donde cada nodo mantiene conexiones directas con un subconjunto de sus pares y propaga mensajes mediante gossip —un algoritmo epidémico donde cada nodo reenvía a sus vecinos lo que acaba de recibir. Sin esta capa no hay descentralización posible: todos los demás componentes dependen de que la información fluya sin rutas de confianza predefinidas.
Los protocolos típicos incluyen libp2p (usado por Ethereum), el protocolo de red de Bitcoin, o gRPC en redes permisionadas como Hyperledger Fabric. La latencia de propagación en esta capa influye directamente en la configuración del consenso: una red geográficamente dispersa necesita ventanas de tiempo más amplias para que un bloque alcance suficiente cobertura antes de que otro nodo proponga el siguiente.
Nodo A  ---gossip--->  Nodo B  ---gossip--->  Nodo C
   \                                              /
    \----------------gossip------------------->/
Capa de consenso
Sobre la red P2P opera el mecanismo que da respuesta a la pregunta central del diseño: ¿quién tiene derecho a escribir el próximo bloque y cómo lo ratifica la red? Esta capa define la seguridad, el rendimiento y los incentivos del sistema. La exploraremos en detalle en la sección siguiente.
Capa de ejecución
En los Blockchains con capacidad de cómputo programable —como Ethereum— existe una capa de ejecución: una máquina virtual (EVM, WASM, Move VM) que procesa el código de los contratos inteligentes de forma determinista. Determinista significa que el mismo input producirá el mismo output en todos los nodos, garantizando que el estado resultante sea idéntico para todos y pueda verificarse colectivamente. Esta capa introduce conceptos como el gas (precio computacional para evitar bucles infinitos) y los opcodes (instrucciones de bajo nivel de la máquina virtual).
Capa de datos
La estructura de datos que da nombre a la tecnología: la cadena de bloques. Incluye el almacenamiento del estado global del sistema —saldos, contratos desplegados, variables de contrato— junto con el historial de transacciones. Ethereum separa explícitamente el estado del mundo (almacenado en un árbol de Merkle-Patricia) del historial (almacenado en la cadena). Esta separación permite operar un nodo ligero (light node) que verifica transacciones sin descargar el historial completo.
Capa de aplicación
La interfaz que los usuarios y sistemas externos consumen: wallets, dApps, APIs JSON-RPC, SDKs, oráculos que alimentan datos del mundo real al contrato. Esta capa traduce las abstracciones del protocolo —transacciones firmadas, llamadas a contratos— en experiencias e integraciones comprensibles para sus consumidores.
Mecanismos de consenso
El consenso es el problema más difícil de la arquitectura Blockchain porque debe resolver simultáneamente la tolerancia a fallos, la resistencia a actores maliciosos y la eficiencia, bajo las restricciones que el Teorema CAP impone a todo sistema distribuido.
Proof of Work (PoW)
El mecanismo original. Los nodos (mineros) compiten por resolver un problema criptográfico: encontrar un número (nonce) tal que el hash del encabezado del bloque sea menor que un umbral (target) definido por la dificultad de la red. El primero en hallarlo transmite el bloque; los demás lo verifican en microsegundos (verificar es trivial, encontrar es costoso) y lo encadenan.
La seguridad emerge del costo energético: reescribir la historia requiere más potencia computacional que el 50% de la red activa, lo que hace el ataque prohibitivamente caro. La contrapartida es el consumo energético masivo y la baja tasa de transacciones: Bitcoin procesa ~7 TPS con bloques cada ~10 minutos.
Proof of Stake (PoS)
En lugar de energía, los validadores depositan (stake) criptoactivos como garantía. El protocolo selecciona al propositor del siguiente bloque de forma pseudoaleatoria, con probabilidad proporcional al stake depositado. Si el validador actúa de forma maliciosa —por ejemplo, firmando dos bloques contradictorios— pierde parte de su depósito (slashing). La penalización económica reemplaza al costo energético como disuasivo.
Ethereum migró a PoS en septiembre de 2022 (The Merge), reduciendo su consumo energético en un 99,95%. Su variante, Gasper (LMD-GHOST + Casper FFG), combina la elección de la cadena más pesada con puntos de finalidad económica cada 6,4 minutos (epochs).
Byzantine Fault Tolerance (BFT) y variantes
Diseñados para redes permisionadas donde el número de nodos es conocido y acotado. PBFT (Practical BFT) garantiza el consenso mientras menos de un tercio de los nodos sean maliciosos o fallen, a través de tres fases de mensajería (pre-prepare, prepare, commit). La complejidad de mensajes es O(n²), lo que limita la escala a decenas de nodos pero ofrece finalidad inmediata —sin reorganizaciones posibles— y alto throughput.
Tendermint (base de Cosmos) es una variante BFT optimizada para redes de validadores con rotación, que ofrece finalidad en segundos y es ampliamente usada en cadenas soberanas del ecosistema Cosmos/IBC.
HotStuff, utilizado por Diem (antes Libra) y variantes como DiemBFT, reduce la complejidad de mensajes a O(n) mediante una estructura de liderazgo lineal y pipelining de las fases de votación.
Variantes modernas
Delegated PoS (DPoS) —EOS, TRON— delega la validación a un conjunto pequeño de productores de bloques elegidos por los holders. Maximiza el throughput a costa de centralización en los validadores.
Proof of Authority (PoA) —cadenas privadas, redes de prueba— asigna el derecho a proponer bloques a nodos previamente autorizados y con identidad conocida. Sin incentivos económicos, pero con throughput y latencia predecibles.
Proof of History (PoH) de Solana no es un mecanismo de consenso per se, sino un reloj criptográfico que pre-ordena eventos antes del consenso (Tower BFT), reduciendo la coordinación necesaria y permitiendo ~65.000 TPS teóricos.
Anatomía de un bloque y flujo de transacciones
Estructura interna de un bloque
┌─────────────────────────────────────────────┐
│                  ENCABEZADO                  │
│  Previous Hash: 0x3a7f...c82e               │
│  Merkle Root:   0x9b1d...f043               │
│  Timestamp:     1726632295                  │
│  Nonce:         3.842.910 (PoW) / Slot (PoS)│
│  Difficulty / Validator Signature           │
├─────────────────────────────────────────────┤
│               ÁRBOL DE MERKLE               │
│         Hash(AB)         Hash(CD)           │
│        /        \       /        \          │
│    Hash(A)  Hash(B) Hash(C)  Hash(D)        │
│      Tx A    Tx B    Tx C    Tx D           │
├─────────────────────────────────────────────┤
│              TRANSACCIONES                  │
│  Tx A: from 0x1a.. to 0x2b.. value 1.5 ETH │
│  Tx B: Contract call, gas 42.000           │
│  ...                                        │
└─────────────────────────────────────────────┘
El árbol de Merkle dentro del bloque es la estructura que permite la verificación eficiente: para probar que la transacción C está incluida en el bloque, basta con proporcionar Hash(D), Hash(AB) y la raíz —una prueba logarítmica en profundidad—, sin revelar ni transmitir el bloque completo.
Flujo de una transacción
Una transacción recorre cinco etapas desde su firma hasta su finalidad:
1. Firma. El emisor firma la transacción con su clave privada (ECDSA sobre secp256k1 en Bitcoin/Ethereum, Ed25519 en Solana). La firma prueba autoría sin revelar la clave.
2. Propagación al mempool. La transacción se difunde por la red P2P. Cada nodo la valida localmente (firma correcta, saldo suficiente, formato válido) y la almacena en su mempool —la sala de espera de transacciones pendientes.
3. Selección y producción del bloque. El nodo con derecho a proponer el siguiente bloque (minero en PoW, validador seleccionado en PoS) elige transacciones del mempool —típicamente las de mayor fee— y las incluye en un bloque candidato.
4. Consenso y propagación del bloque. El bloque se propaga a la red. Los otros validadores verifican la validez del bloque (firma del propositor, transacciones válidas, cumplimiento de las reglas del protocolo) y lo votan o encadenan según el mecanismo de consenso.
5. Finalidad. En PoW, la probabilidad de reversión decrece exponencialmente con cada bloque adicional encima: seis confirmaciones en Bitcoin equivalen a una seguridad práctica de ~1 hora. En PoS con finalidad explícita (Ethereum) o en BFT, la finalidad es determinista: una vez alcanzado el quórum de firmas, el bloque no puede revertirse sin destruir el stake depositado.
Tipos de nodos
Full nodes. Descargan y verifican cada bloque desde el génesis. Son la columna vertebral de la descentralización: no confían en nadie, verifican todo.
Archive nodes. Full nodes que además conservan el estado histórico completo en cada altura de bloque —imprescindibles para análisis y exploradores de blockchain.
Light nodes / SPV. Solo descargan las cabeceras de bloque y usan pruebas de Merkle para verificar transacciones específicas. Sacrifican verificación completa a cambio de bajo consumo de recursos (wallets móviles).
Validadores / Mineros. Nodos con derecho a producir bloques, económicamente comprometidos mediante stake o hardware especializado.
Arquitecturas públicas, privadas e híbridas
Blockchain público
Sin permisos, sin autoridad central, abierto a cualquier participante como lector, emisor de transacciones o validador. La seguridad escala con el número de participantes. La privacidad es limitada: toda transacción es pública y trazable, aunque las identidades son seudónimas.
Casos de uso: pagos sin intermediarios (Bitcoin), finanzas descentralizadas (DeFi sobre Ethereum), NFTs, identidad soberana, gobernanza on-chain.
Blockchain privado (permisionado)
Acceso restringido: solo nodos autorizados pueden participar, leer o escribir. El consenso suele ser BFT o PoA sobre un conjunto conocido de validadores, lo que permite throughput alto (>1.000 TPS) y finalidad inmediata. La descentralización es limitada por diseño.
Casos de uso: redes interbancarias (Marco de liquidación interbancaria, Fnality), gestión de registros médicos, identidad corporativa, cadenas de suministro industriales. Hyperledger Fabric es la plataforma de referencia: organiza la red en orgs, peers, orderers y channels, con políticas de endoso configurables por contrato.
Blockchain híbrido y consorcio
Combinación: datos o lógica sensibles en una red permisionada, anclas de integridad o activos tokenizados en una pública. O bien, un consorcio de empresas que comparte una red semipermisionada donde cada miembro opera sus propios validadores.
Casos de uso: Quorum (JP Morgan, basado en Ethereum con privacidad adicional), R3 Corda (sector financiero, con modelo de transacciones punto a punto en lugar de global), TradeLens (logística global, ahora discontinuado —un caso instructivo de gobernanza de consorcio).
Tabla comparativa
| Dimensión | Público | Privado | Híbrido |
|---|---|---|---|
| Acceso | Sin permisos | Permisionado | Mixto |
| Throughput | Bajo–Medio | Alto | Alto |
| Finalidad | Probabilística / lenta | Inmediata | Variable |
| Privacidad | Baja | Alta | Configurable |
| Descentralización | Alta | Baja | Media |
| Caso de uso | Activos globales, DeFi | Procesos corporativos | Integración industria |
Escalabilidad: sharding, rollups, sidechains y L2
El trilema de escalabilidad (Vitalik Buterin, 2021) enuncia que un sistema Blockchain puede optimizar como máximo dos de tres propiedades simultáneamente: seguridad, descentralización y escalabilidad. Las soluciones modernas no intentan romperlo en la capa base, sino rodear la restricción mediante arquitecturas complementarias.
Sharding
Particionar el estado y la carga de procesamiento en subconjuntos (shards) que operan en paralelo. Cada shard procesa sus propias transacciones; la cadena de beacon o coordinadora mantiene la cohesión global y la seguridad cruzada. Ethereum planea sharding de datos (danksharding) para ampliar el espacio disponible para los rollups sin comprometer la seguridad.
El desafío del sharding es la disponibilidad de datos cruzados: una transacción que toca dos shards requiere un protocolo de comunicación atómico que no introduzca ventanas de inconsistencia. El diseño de esos protocolos (two-phase commit adaptado a redes asíncronas) es uno de los problemas abiertos más complejos del área.
Rollups (L2)
Los rollups ejecutan transacciones fuera de la cadena principal, agrupan cientos o miles en un único batch y envían a la L1 solo la prueba de corrección y los datos mínimos necesarios para verificarla. La L1 actúa como capa de liquidación y disponibilidad de datos; la L2, como motor de ejecución escalable.
Optimistic rollups (Optimism, Arbitrum) asumen que los batches son válidos y permiten un período de disputa (~7 días) en el que cualquiera puede publicar una prueba de fraude. Compatibles con EVM, facilitan la migración de contratos existentes.
ZK-rollups (zkSync Era, Polygon zkEVM, StarkNet) generan una prueba criptográfica de validez (SNARK o STARK) que la L1 verifica en milisegundos sin requerir período de disputa. Finalidad inmediata, pero mayor complejidad computacional para el operador del rollup y restricciones históricas de compatibilidad con EVM (cada vez más superadas).
Usuario → [L2: ejecución masiva de Tx] → prueba/batch → [L1: verificación y liquidación]
Sidechains
Cadenas independientes con su propio consenso, conectadas a la L1 mediante un bridge bidireccional. Los activos se bloquean en la L1 y se representan en la sidechain; al volver, se queman en la sidechain y se liberan en la L1. La seguridad de la sidechain es independiente de la L1 —una sidechain comprometida no arrastra a la L1, pero los activos bloqueados en el bridge pueden perderse.
Polygon PoS es técnicamente una sidechain de Ethereum (aunque con puente de confianza delegada). Ronin (Axie Infinity) es el caso más citado de riesgo materializado: el hackeo de su bridge en 2022 resultó en una pérdida de ~620 millones de dólares.
State channels y canales de pago
Para interacciones bilaterales de alta frecuencia (pagos repetidos, juegos), los state channels permiten que dos partes intercambien estados firmados fuera de la cadena y solo usen la L1 para abrir y cerrar el canal. La Lightning Network de Bitcoin es el ejemplo canónico: pagos instantáneos con fees mínimas para transacciones que se liquidan en batch.
Riesgos arquitectónicos y mitigaciones
Ataque del 51%
Si un actor acumula más del 50% de la potencia de consenso (hash rate en PoW, stake en PoS), puede reorganizar la cadena —revertir transacciones confirmadas, incluir las propias con doble gasto— mientras el resto de la red continúa en la versión legítima. El costo de este ataque crece con el tamaño de la red.
Mitigación: en PoW, aumentar la tasa de hash mediante merge mining o checkpointing en cadenas más grandes; en PoS, las penalizaciones por equivocación (slashing) hacen el ataque financieramente destructivo; los períodos de finalidad BFT lo hacen directamente imposible.
Forks
Una bifurcación ocurre cuando dos nodos proponen bloques válidos simultáneamente y la red se divide temporalmente. Los forks accidentales (soft forks) se resuelven solos con la regla de la cadena más larga o más pesada. Los hard forks intencionales —cambios incompatibles de protocolo— pueden dividir la comunidad permanentemente: Ethereum/Ethereum Classic en 2016, Bitcoin/Bitcoin Cash en 2017.
Mitigación: procesos de gobernanza claros, períodos de activación suficientemente largos para la coordinación, y mecanismos de replay protection que eviten que las transacciones válidas en una cadena lo sean también en la otra tras la división.
Congestión y escalado del mempool
En momentos de alta demanda, el mempool se satura, las fees escalan y las transacciones con precio insuficiente esperan horas o días. Durante el pico de DeFi en 2021, las fees de Ethereum superaron los 200 USD por transacción simple.
Mitigación: EIP-1559 (mecanismo de fee con base quemada y tip al validador) mejoró la previsibilidad en Ethereum; la migración a L2 traslada el volumen de ejecución fuera de la L1; el sharding de datos amplía el espacio disponible para los rollups.
MEV (Maximal Extractable Value)
Los validadores/productores de bloques pueden reordenar, insertar o censurar transacciones dentro del bloque que proponen para extraer valor adicional —arbitraje entre pools de liquidez, sandwich attacks sobre swaps, liquidaciones preferentes. En 2023, el MEV extraído en Ethereum superó los 1.000 millones de dólares acumulados.
Mitigación: MEV-Boost (Ethereum) separa el rol de propositor y constructor de bloques en un mercado transparente; protocolos como Flashbots introducen mecanismos de subasta para democratizar el acceso al MEV y reducir su impacto negativo en usuarios; los ZK-rollups con cola de transacciones FIFO eliminan la reordenación discrecional.
Disponibilidad de datos
Un productor de bloques puede publicar el encabezado de un bloque sin difundir sus transacciones (data withholding attack), forzando a los nodos a aceptar un estado que no pueden verificar. Es el vector de ataque más relevante para las L2 que dependen de la disponibilidad de datos de la L1.
Mitigación: Data Availability Sampling (DAS) permite que los nodos ligeros verifuden la disponibilidad muestreando fragmentos aleatorios del bloque con alta probabilidad estadística, sin descargar el bloque completo. Esto está en el corazón del diseño de danksharding en Ethereum y de proyectos dedicados como EigenDA o Celestia.
Gobernanza: el problema invisible
Los protocolos Blockchain son software, y el software cambia. La gobernanza —quién decide cómo evoluciona el protocolo— es la dimensión menos técnica y más crítica. Los mecanismos van desde la gobernanza informal fuera de la cadena (Bitcoin, donde los cambios requieren consenso de mineros, nodos y desarrolladores sin un proceso formal) hasta la gobernanza on-chain con votación de tokens (Tezos, Compound), donde las mejoras se aprueban y activan automáticamente según el resultado.
Ambos extremos tienen riesgos: la informalidad produce estancamiento o conflictos sin resolución; la gobernanza on-chain concentra poder en los grandes holders y puede ser capturada por intereses económicos. El diseño del sistema de gobernanza es, en sí mismo, un problema de arquitectura de sistemas distribuidos: asignar derechos de decisión con los incentivos correctos, en un sistema adversarial.
Roadmap tecnológico: hacia dónde evoluciona la arquitectura
Abstracción de cuentas (Account Abstraction, ERC-4337). Elimina la distinción entre cuentas externamente controladas (EOA) y contratos, permitiendo wallets con lógica personalizada: recuperación social, sponsorship de fees, autorizaciones condicionadas. Reduce la fricción de adopción sin sacrificar descentralización.
Pruebas de conocimiento cero (ZK everywhere). Los ZK-SNARKs y ZK-STARKs están migrando de los rollups a la identidad (ZK identity), la privacidad de contratos (Aztec, Tornado Cash sucesor), la verificación de estado entre cadenas y la prueba de cumplimiento normativo sin revelar datos subyacentes.
Interoperabilidad entre cadenas. El ecosistema multi-chain es la realidad: IBC (Cosmos), CCIP (Chainlink), LayerZero, el diseño de bridges estandarizados con modelos de seguridad verificables. La próxima capa de abstracción es el intent-centric execution: el usuario declara un resultado, no una ruta, y la infraestructura encuentra el camino óptimo entre cadenas.
Computación verificable off-chain. Proyectos como RISC Zero y o1js permiten generar pruebas ZK de cómputo arbitrario ejecutado fuera de la cadena, abriendo la puerta a contratos inteligentes que procesan datos privados, llaman a APIs del mundo real y retornan resultados verificables a la cadena sin exponer los inputs.
Conclusión: la arquitectura como ventaja estratégica
Blockchain no es una base de datos lenta ni una solución en busca de problema. Es un conjunto de compromisos arquitectónicos con consecuencias muy específicas: renunciar a la eficiencia de una autoridad central para obtener garantías de integridad y resistencia a la censura que ningún sistema centralizado puede ofrecer sin depender de la confianza en su operador.
El trabajo del arquitecto en este ecosistema es, fundamentalmente, el de siempre: entender los requisitos, conocer los compromisos y elegir el diseño que los honra. ¿Necesita su caso de uso finalidad inmediata o tolerará confirmaciones probabilísticas? ¿Requiere privacidad de datos o puede operar en un registro transparente? ¿La descentralización es un requisito de negocio o un costo innecesario? Las respuestas a esas preguntas determinan si la solución correcta es un Blockchain público, uno privado, un rollup, un channel o, simplemente, una base de datos distribuida convencional.
Lo que sí es cierto es que las herramientas criptográficas y los modelos de consenso que el ecosistema Blockchain ha refinado durante quince años están migrando hacia el centro de la ingeniería de software: las pruebas de conocimiento cero, la verificación descentralizada y los modelos de confianza sin intermediarios son primitivas que rediseñarán la arquitectura de aplicaciones mucho más allá de las finanzas. El arquitecto que las entiende hoy tiene una ventaja que no se deprecará pronto.